
معرفی کلی
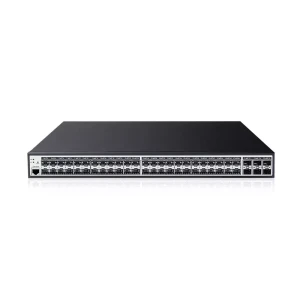
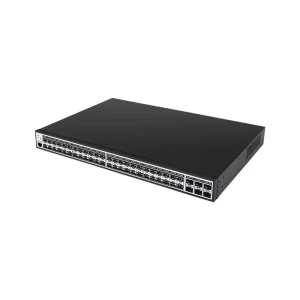
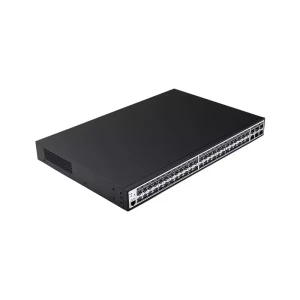
سوئیچ مدیریتی لایه ۳ با ۴۸ پورت SFP گیگابیتی و ۶ پورت SFP+، برای شبکههایی طراحی شده است که علاوه بر تعداد بالای لینکهای فیبر نوری، به ظرفیت انتقال بالا، قابلیت مسیریابی و کنترل دقیق ترافیک نیاز دارند. این ساختار باعث میشود سوئیچ بتواند بهعنوان یکی از تجهیزات اصلی در شبکههای سازمانی، مراکز داده، زیرساختهای ارتباطی و شبکههای گسترده مبتنی بر فیبر نوری مورد استفاده قرار گیرد. وجود ۴۸ پورت SFP با سرعت ۱.۲۵ گیگابیت بر ثانیه، امکان برقراری تعداد زیادی اتصال فیبر نوری را فراهم میکند و ۶ پورت SFP+ نیز برای لینکهای بالادستی یا ارتباطات پرسرعت تا ۱۰ گیگابیت بر ثانیه در نظر گرفته شدهاند.
از نظر پردازشی، این سوئیچ دارای پهنای باند ۵۹۸ گیگابیت بر ثانیه و نرخ ارسال ۲۵۲ میلیون بسته در ثانیه است که برای مدیریت حجم بالای ترافیک شبکه اهمیت زیادی دارد. حافظه بافر ۱۶ مگابایتی نیز بهصورت اشتراکی میان پورتهای مورد استفاده تخصیص داده میشود و میتواند در مدیریت ترافیکهای متراکم و جلوگیری از افت کارایی در زمان افزایش بار شبکه مؤثر باشد. همچنین پشتیبانی از فریمهای بزرگ تا اندازه ۱۲K، برای انتقال بهینهتر داده در سناریوهای خاص شبکه کاربرد دارد.
این تجهیز تنها یک سوئیچ لایه ۲ نیست و مجموعهای از قابلیتهای مسیریابی لایه ۳ مانند مسیریابی ایستا برای IPv4 و IPv6، مسیریابی VLAN، RIP، OSPF و VRRP را ارائه میدهد. در کنار آن، قابلیتهایی مانند VLAN، تجمیع لینک، پروتکلهای Spanning Tree، ERPS، کنترل کیفیت سرویس و امکانات امنیتی پیشرفته، امکان استفاده از آن را در شبکههایی با ساختار پیچیده و نیازمند کنترل و افزونگی بیشتر فراهم میکنند.
قابلیتها و ویژگیهای فنی
مهمترین ویژگی این سوئیچ، ترکیب ۴۸ پورت SFP فیبر نوری با ۶ پورت SFP+ است. پورتهای اصلی با سرعت ۱.۲۵ گیگابیت بر ثانیه برای ایجاد تعداد زیادی لینک فیبر نوری در شبکه مناسب هستند و پورتهای SFP+ امکان استفاده از ارتباطات ۱، ۲.۵ و ۱۰ گیگابیتی را فراهم میکنند. این ترکیب برای شبکههایی مفید است که در لایه دسترسی به تعداد زیادی اتصال فیبر نیاز دارند اما در بخش بالادستی، به لینکهای سریعتر برای انتقال تجمیعی داده احتیاج دارند. وجود پورت کنسول نیز مدیریت اولیه، پیکربندی و راهاندازی سوئیچ را تسهیل میکند و کلید بازنشانی امکان بازگرداندن تنظیمات دستگاه به حالت کارخانه یا راهاندازی مجدد را فراهم میسازد.
از نظر ظرفیت پردازش، پهنای باند ۵۹۸ گیگابیت بر ثانیه و نرخ ارسال ۲۵۲ میلیون بسته در ثانیه نشان میدهند که سوئیچ برای حجم بالای ترافیک طراحی شده است. معماری Store-and-Forward امکان دریافت، بررسی و سپس ارسال بستهها را فراهم میکند و با توجه به بافر ۱۶ مگابایتی اشتراکی، سوئیچ میتواند در شرایطی که چندین پورت بهطور همزمان تحت بار قرار دارند، مدیریت مناسبی روی صفهای ترافیکی داشته باشد. پایگاه داده آدرسهای MAC با ظرفیت ۳۲ هزار ورودی نیز برای شبکههای با تعداد زیاد تجهیزات و ارتباطات متنوع اهمیت دارد. پشتیبانی از Jumbo Frame تا اندازه ۱۲K نیز در محیطهایی که انتقال بستههای بزرگ مورد نیاز است، میتواند به بهبود بهرهوری انتقال داده کمک کند.
در لایه ۲، مجموعه کاملی از قابلیتهای VLAN در دسترس است. سوئیچ از VLAN استاندارد IEEE 802.1Q، QinQ، VLAN مبتنی بر IP، VLAN مبتنی بر MAC، VLAN مبتنی بر پروتکل، Voice VLAN و VLAN Mapping پشتیبانی میکند. این امکانات به مدیر شبکه اجازه میدهند ترافیک کاربران، سرویسها و کاربردهای مختلف را بهصورت منطقی از یکدیگر جدا کنند و ساختار شبکه را بدون تغییر گسترده در زیرساخت فیزیکی سازماندهی نمایند. در کنار این امکانات، کنترل طوفان برای Broadcast، Multicast و Unknown Unicast نیز وجود دارد که از انتشار کنترلنشده ترافیک در شبکه جلوگیری میکند.
برای افزایش دسترسپذیری، پشتیبانی از LACP و تجمیع لینک امکان ترکیب چند لینک فیزیکی را فراهم میکند. سوئیچ میتواند ۸ گروه LAG داشته باشد و برای هر گروه حداکثر ۸ عضو تعریف شود. همچنین ERPS مطابق استاندارد G.8032 با زمان بازیابی کمتر از ۵۰ میلیثانیه، STP، RSTP و MSTP برای ایجاد مسیرهای پشتیبان و جلوگیری از ایجاد Loop در شبکه در اختیار مدیر قرار گرفتهاند. این قابلیتها برای زیرساختهایی که تداوم ارتباط و بازیابی سریع در برابر قطع لینک اهمیت دارد، کاربرد ویژهای دارند.
در بخش Multicast، پشتیبانی از IGMP Snooping نسخههای ۱، ۲ و ۳، MLD Snooping نسخههای ۱ و ۲، IGMP Querier، MLD Querier و MVR باعث میشود مدیریت جریانهای Multicast با دقت بیشتری انجام شود. این ویژگی در شبکههایی که از ویدئو، IPTV یا سایر سرویسهای مبتنی بر Multicast استفاده میکنند اهمیت دارد، زیرا کمک میکند ترافیک فقط به پورتهای مورد نیاز ارسال شود.
در سطح لایه ۳، قابلیت DHCP Client، DHCP Snooping و DHCP Server در کنار مسیریابی ایستای IPv4 و IPv6، مسیریابی بین VLANها، RIP نسخه ۱ و ۲، OSPF نسخه ۲، Policy Routing و VRRP قرار گرفتهاند. به این ترتیب، سوئیچ میتواند در معماریهایی که به مسیریابی داخلی، تفکیک شبکههای منطقی و ایجاد مسیرهای پشتیبان نیاز دارند، نقش فعالتری داشته باشد. وجود VRRP نیز امکان طراحی مسیر یا درگاه مجازی با سطح بالاتری از دسترسپذیری را فراهم میکند.
در زمینه مدیریت و پایش، LLDP، SNMP نسخههای ۱، ۲c و ۳ و RMON برای شناسایی تجهیزات و نظارت بر وضعیت شبکه در نظر گرفته شدهاند. امکان مدیریت از طریق SNMP در کنار پشتیبانی از IPv6 Management، Port Mirroring، ابزار تست کابل، Syslog و انتقال فایل از طریق TFTP و HTTP، محیط مناسبی برای نگهداری و عیبیابی شبکه ایجاد میکند. رابط مدیریتی تحت وب نیز از HTTPS با TLS نسخه ۱.۲ پشتیبانی میکند که امنیت بیشتری برای دسترسی مدیریتی ایجاد خواهد کرد.
بخش امنیتی شامل IEEE 802.1X، RADIUS Accounting، فهرستهای کنترل دسترسی ACL، ACLهای مبتنی بر IP در سطوح L2، L3 و L4، ACL مبتنی بر MAC و TCP/UDP است. همچنین قفلکردن MAC روی پورت، Dynamic ARP Inspection و قابلیتهای جلوگیری از حملات DoS و طوفان شبکه، کنترل دقیقتری بر دسترسی کاربران و ترافیک شبکه فراهم میکنند. این مجموعه قابلیتها برای شبکههای سازمانی که جداسازی کاربران، احراز هویت و کنترل دسترسی اهمیت دارد، ارزش عملی بالایی دارد.
از نظر کیفیت سرویس، سوئیچ امکان محدودسازی نرخ ورودی و خروجی پورت، QoS مبتنی بر پورت، DiffServ، IEEE 802.1p، DSCP برای IPv4 و IPv6، سیاستهای مبتنی بر MAC و IP و TCP/UDP و همچنین الگوریتمهای WRR و صف با اولویت سختگیرانه را ارائه میدهد. این قابلیتها امکان اولویتبندی ترافیک حساس مانند صدا و دادههای مهم را فراهم میکنند و به مدیر شبکه کمک میکنند منابع پهنای باند را مطابق نیاز سرویسها تخصیص دهد.
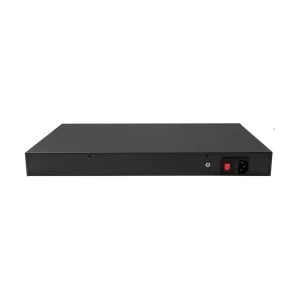
از نظر فیزیکی، دستگاه ابعادی برابر با ۴۴۰ × ۲۹۰ × ۴۴.۵ میلیمتر و وزن ۳.۷۵ کیلوگرم دارد. حداکثر توان مصرفی آن ۷۸ وات و مصرف در حالت آمادهبهکار با قطع لینک همه پورتها ۱۶ وات اعلام شده است. پشتیبانی از Energy Efficient Ethernet یا EEE نیز وجود دارد. محدوده دمای کاری از منفی ۲۰ تا مثبت ۵۰ درجه سانتیگراد، رطوبت کاری تا ۹۰ درصد بدون میعان و ارتفاع کاری تا ۳۰۰۰ متر اعلام شده است. این مشخصات، امکان استفاده از تجهیز را در طیف متنوعی از محیطهای شبکهای فراهم میکند.
کاربردهای عملی
شبکههای سازمانی و اداری: تعداد بالای پورتهای SFP این سوئیچ برای سازمانهایی مناسب است که ارتباط بخشهای مختلف شبکه خود را بر بستر فیبر نوری پیادهسازی کردهاند. قابلیت VLAN، احراز هویت 802.1X، ACL، QoS و مسیریابی لایه ۳ امکان ایجاد ساختار منظم و تفکیکشده را فراهم میکند. وجود OSPF، VRRP و قابلیتهای تجمیع لینک نیز برای شبکههای سازمانی بزرگ که به مدیریت متمرکز و دسترسپذیری بالاتر نیاز دارند، مناسب است.
مرکز داده و زیرساخت سروری: ترکیب ۴۸ پورت فیبر گیگابیتی با ۶ پورت SFP+ تا سرعت ۱۰ گیگابیت بر ثانیه، این سوئیچ را برای محیطهایی مناسب میکند که نیاز به تراکم بالای اتصال و لینکهای بالادستی سریع دارند. پهنای باند ۵۹۸ گیگابیت بر ثانیه، نرخ ارسال ۲۵۲Mpps، Jumbo Frame و LACP نیز برای مدیریت بارهای سنگین شبکه و تجمیع ارتباطات کاربرد دارند.
شبکههای مبتنی بر فیبر نوری: در زیرساختهایی که ارتباط تجهیزات از طریق فیبر انجام میشود، وجود ۴۸ پورت SFP امکان اتصال تعداد زیادی مسیر فیبر را در یک تجهیز فراهم میکند. پشتیبانی از VLANهای مختلف و قابلیتهای مسیریابی IPv4 و IPv6 نیز اجازه میدهد شبکههای مجزا و سرویسهای متنوع در یک زیرساخت واحد سازماندهی شوند.
شبکههای ارتباطی با نیاز به افزونگی: وجود ERPS با زمان بازیابی کمتر از ۵۰ میلیثانیه، STP، RSTP، MSTP، LACP و VRRP برای شبکههایی اهمیت دارد که قطع ارتباط حتی برای مدت کوتاه میتواند باعث اختلال سرویس شود. این قابلیتها امکان طراحی توپولوژیهای مقاومتر و استفاده از مسیرهای جایگزین را فراهم میکنند و مدیریت رخدادهای ناشی از قطع لینک را بهبود میدهند.
شبکههای صوتی و تصویری: پشتیبانی از Voice VLAN، QoS، IGMP Snooping، MLD Snooping و MVR باعث میشود این سوئیچ برای محیطهایی که ترافیک صوت و تصویر بخش مهمی از زیرساخت است، گزینه مناسبی باشد. مدیر شبکه میتواند ترافیک را طبقهبندی کرده و با استفاده از QoS، اولویت بیشتری برای سرویسهای حساس به تأخیر اختصاص دهد.
شبکههای سازمانی با الزامات امنیتی بالا: وجود 802.1X، RADIUS، ACLهای L2/L3/L4، MAC Lock، Dynamic ARP Inspection و قابلیتهای مقابله با DoS، آن را برای محیطهایی مناسب میکند که کنترل دسترسی و حفاظت از منابع شبکه اهمیت زیادی دارد. این قابلیتها به مدیر اجازه میدهند دسترسی کاربران و نحوه عبور ترافیک را بر اساس سیاستهای امنیتی سازمان کنترل کند.
زیرساختهای شبکه در محیطهای متنوع: محدوده دمای کاری منفی ۲۰ تا مثبت ۵۰ درجه سانتیگراد و پشتیبانی از رطوبت نسبی تا ۹۰ درصد بدون میعان، انعطاف مناسبی برای استفاده از سوئیچ در محیطهای مختلف ایجاد میکند. طراحی رکمونت و ابعاد استاندارد آن نیز امکان استقرار تجهیزات را در رکهای شبکه و اتاقهای ارتباطی فراهم میسازد.
مشخصات فنی
| مشخصه فنی | توضیحات |
|---|---|
| تعداد پورت SFP گیگابیتی | ۴۸ پورت SFP با سرعت ۱.۲۵ گیگابیت بر ثانیه |
| تعداد پورت SFP+ | ۶ پورت با پشتیبانی از سرعتهای ۱، ۲.۵ و ۱۰ گیگابیت بر ثانیه |
| نوع سوئیچ | مدیریتی لایه ۳ |
| پهنای باند | ۵۹۸ گیگابیت بر ثانیه |
| نرخ ارسال بسته | ۲۵۲ میلیون بسته در ثانیه (252Mpps) |
| حافظه بافر بسته | ۱۶ مگابایت با تخصیص اشتراکی بین پورتهای فعال |
| ظرفیت جدول MAC | ۳۲ هزار آدرس MAC |
| پشتیبانی از Jumbo Frame | حداکثر اندازه بسته ۱۲K |
| قابلیتهای مسیریابی | IPv4، IPv6، VLAN Routing، RIP، OSPF، Policy Routing و VRRP |
| قابلیتهای افزونگی و دسترسپذیری | ERPS با زمان بازیابی کمتر از ۵۰ میلیثانیه، STP، RSTP، MSTP و LACP |
| قابلیتهای امنیتی | IEEE 802.1X، RADIUS، ACL، Dynamic ARP Inspection و حفاظت در برابر DoS |
| قابلیتهای مدیریت | SNMP، LLDP، RMON، Port Mirroring، Syslog و مدیریت تحت وب HTTPS |
| حداکثر توان مصرفی | ۷۸ وات |
| ابعاد | ۴۴۰ × ۲۹۰ × ۴۴.۵ میلیمتر |
| وزن | ۳.۷۵ کیلوگرم |
| محدوده دمای کاری | منفی ۲۰ تا مثبت ۵۰ درجه سانتیگراد |